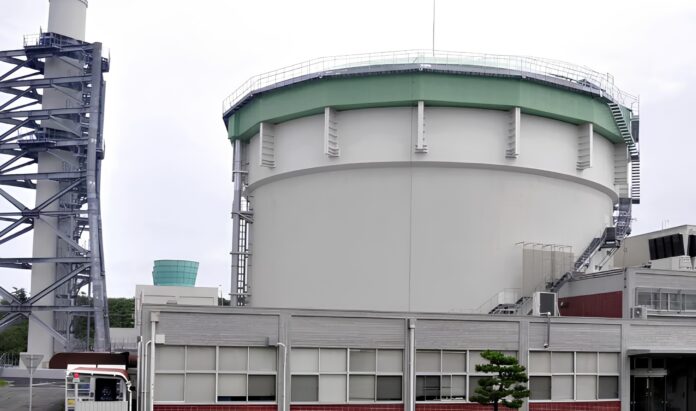
In Japan sind bei einem Cyberangriff auf das Online-System des Forschungsreaktors JRR-3 persönliche Daten von 175 Menschen abgeflossen. Betroffen sind unter anderem Kopien von Führerscheinen, My-Number-Karten, Reisepässen und Aufenthaltskarten sowie Ergebnisse medizinischer Untersuchungen.
Der Angriff betraf ein System für externe Nutzer des Forschungsreaktors im Dorf Tokai in der Präfektur Ibaraki. Darüber wickeln Wissenschaftler unter anderem Anträge auf Experimentierzeit, Besuchsanmeldungen und weitere Formalitäten für ihre Arbeit an der Anlage ab. Das interne Arbeitsnetzwerk der japanischen Atomaufsichtsbehörde JAEA ist von diesem System getrennt.
Mehr als 2.400 Dateien heruntergeladen
Die JAEA stellte am 25. September fest, dass insgesamt 2.419 Dateien unrechtmäßig heruntergeladen worden waren. Die Zugriffe sollen am 23. und 25. September erfolgt sein. Unter den heruntergeladenen Dateien befanden sich 367 Dokumente mit personenbezogenen Informationen von insgesamt 175 Menschen. Rund 200 Dateien enthielten Bilder amtlicher Ausweise, darunter Führerscheine, My-Number-Karten, Reisepässe und Aufenthaltskarten. Bei sechs Personen waren auch die eigentlichen My-Number-Nummern enthalten.
Weitere 146 Dateien enthielten Ergebnisse spezieller Gesundheitsuntersuchungen für Menschen, die mit ionisierender Strahlung arbeiten. In 21 Dateien befanden sich Nachweise über Tätigkeiten als Strahlenarbeiter. Solche Unterlagen werden benötigt, wenn externe Wissenschaftler oder andere Nutzer im kontrollierten Bereich des Forschungsreaktors arbeiten wollen. Für die Registrierung verlangt die JAEA unter anderem einen amtlichen Identitätsnachweis, Angaben zur bisherigen Strahlenbelastung, vorgeschriebene Schulungen und medizinische Untersuchungen. Dadurch waren in dem angegriffenen System neben Angaben zu Forschungsprojekten auch besonders sensible persönliche Daten gespeichert.
Unter den insgesamt 2.419 heruntergeladenen Dateien befanden sich außerdem Unterlagen zu geplanten Experimenten und Forschungsarbeiten. Nach Angaben der JAEA wurden jedoch keine Informationen gestohlen, die für die Sicherheit oder Bewachung der Anlage relevant sind.
JRR-3 ist ein Forschungsreaktor
JRR-3 ist ein Forschungsreaktor mit einer thermischen Leistung von 20 Megawatt. Er wird unter anderem für Neutronenexperimente, Materialuntersuchungen, die Bestrahlung von Kernbrennstoffen und anderen Materialien sowie für die Herstellung von Radioisotopen genutzt. Der Reaktor nahm 1962 seinen Betrieb auf und war der erste Forschungsreaktor Japans, der mit eigener Technik gebaut worden war. Nach einem umfangreichen Umbau nahm er 1990 als Mehrzweck-Forschungsreaktor den Betrieb wieder auf.
Nach dem schweren Erdbeben und der Nuklearkatastrophe von Fukushima im März 2011 wurde JRR-3 abgeschaltet und an die danach verschärften Sicherheitsvorschriften angepasst. Im Februar 2021 nahm der Reaktor den Betrieb wieder auf, seit Juli desselben Jahres können ihn externe Forscher erneut nutzen. Der Cyberangriff hatte nach bisherigen Angaben keine Auswirkungen auf den Betrieb des Reaktors. Ende September begann dort der vierte Betriebszyklus des Haushaltsjahres 2026, der bis zum 23. Oktober laufen soll.
Nutzerportal nach Angriff abgeschaltet
Bereits am 29. September teilte die JAEA mit, dass eine Anmeldung beim Nutzerportal JRR-3 RING wegen eines Systemproblems nicht mehr möglich sei. Anträge auf Experimentierzeit, Besuche und neue Forschungsprojekte sollten vorübergehend direkt mit dem zuständigen Nutzerbüro abgewickelt werden. Nach Bekanntwerden des Datenabflusses kündigte die Organisation an, die betroffenen Personen einzeln zu informieren. Der Vorfall wurde auch der japanischen Datenschutzaufsicht gemeldet. Die JAEA untersucht derzeit die Ursache des Angriffs und will anschließend Maßnahmen ergreifen, um einen ähnlichen Vorfall zu verhindern.
Für die Organisation ist es nicht der erste Cybervorfall. Im Jahr 2014 wurde ein Bürocomputer des damals betriebenen schnellen Brüters Monju mit Schadsoftware infiziert, wobei möglicherweise Daten nach außen übertragen wurden. Im Mai 2025 meldete die JAEA außerdem einen Angriff auf einen externen Dienstleister, durch den Namen, dienstliche Telefonnummern und E-Mail-Adressen früherer Mitarbeiter abgeflossen sein könnten.