Bei einer internationalen Untersuchung unter japanischer Leitung sind rund 1.000 Server entdeckt worden, die vermutlich für Cyberangriffe mit künstlicher Intelligenz (KI) genutzt werden. Die Server sind seit Oktober im Internet aktiv und könnten dazu dienen, weltweit nach Sicherheitslücken auf Websites zu suchen und diese für Angriffe auszunutzen.
Die japanische IT-Sicherheitsorganisation JPCERT/CC hat die Untersuchung Anfang Oktober gemeinsam mit ausländischen Cybersicherheitsunternehmen begonnen. Die Experten fanden auf den Servern verschiedene KI-Werkzeuge, die offenbar nach Schwachstellen in Computersystemen suchen und versuchen, Dateien mit wichtigen Systemeinstellungen zu stehlen. Zwischen 600 und 700 der entdeckten Server werden inzwischen von der Organisation beobachtet.
KI übernimmt Aufgaben bei Cyberangriffen
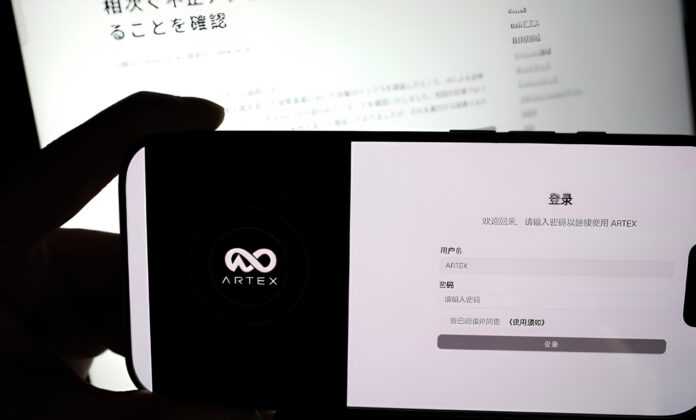
Auf den meisten untersuchten Servern entdeckten die Sicherheitsexperten KI-gestützte Plattformen wie das Programm Artex, das eigentlich für die Überprüfung von Computersystemen auf Sicherheitslücken entwickelt wurde. Solche Werkzeuge können jedoch auch für Angriffe missbraucht werden, indem sie Schwachstellen aufspüren und versuchen, darüber auf geschützte Daten zuzugreifen.
Auf einem der Server fanden die Ermittler außerdem Spuren eines KI-gestützten Programmierwerkzeugs des amerikanischen Unternehmens Anthropic. Der Fund deutet darauf hin, dass Angreifer künstliche Intelligenz auch zur Entwicklung und Verbesserung ihrer Angriffswerkzeuge einsetzen.
Anthropic hatte bereits im November 2025 über eine Cyberangriffskampagne berichtet, bei der Angreifer das KI-System Claude Code nutzten, um rund 30 Organisationen anzugreifen. Nach Einschätzung des Unternehmens steckte eine staatlich unterstützte chinesische Hackergruppe dahinter. Zu den Zielen gehörten Technologieunternehmen, Finanzinstitute und staatliche Einrichtungen. Bei einigen Organisationen gelang es den Angreifern, in die Systeme einzudringen.
Nach Untersuchungen von Anthropic erledigte die KI etwa 80 bis 90 Prozent der einzelnen Arbeitsschritte eigenständig. Menschen mussten hauptsächlich bei wichtigen Entscheidungen eingreifen. Das Unternehmen sperrte die betroffenen Konten und informierte die angegriffenen Organisationen sowie zuständige Behörden. Ein Zusammenhang mit den nun untersuchten Servern ist nicht belegt.
Angreifer untersuchen auch Smartphone-Apps
Auf einigen öffentlich zugänglichen Servern entdeckten die Ermittler zudem Programme, mit denen sich der innere Aufbau von Smartphone-Anwendungen untersuchen lässt. Weitere Werkzeuge waren darauf ausgelegt, Computersysteme auf mögliche Sicherheitslücken zu überprüfen.
Die Sicherheitsexperten vermuten, dass die Angreifer Smartphone-Apps analysierten, um Schwachstellen in deren Schnittstellen zu finden. Über diese Schnittstellen tauschen Anwendungen Informationen mit anderen Systemen aus. Die Angreifer sollen versucht haben, darüber unbefugt auf die angeschlossenen Systeme zuzugreifen.
Das japanische Forschungsinstitut für Informations- und Kommunikationstechnologie (NICT) hatte im Oktober bereits über eine Angriffsmethode berichtet, bei der Hacker öffentlich verfügbare Android-Anwendungen untersuchen. Dabei ermitteln sie, mit welchen Servern die Apps kommunizieren, und suchen anschließend gezielt nach Schwachstellen in diesen Systemen. Nach Angaben des Instituts können Angreifer auf diese Weise unter anderem persönliche Daten abrufen, auch wenn die Smartphone-App keine eigene Sicherheitslücke aufweist. Ähnliche Probleme können auch bei iPhone-Anwendungen und Webdiensten auftreten. Das Institut identifizierte diese Angriffsmethode als eine der Ursachen für die jüngsten Datendiebstähle in Japan.
Japanische Behörden warnen vor weiteren Cyberangriffen
Seit September sind in Japan mehrere Fälle bekannt geworden, bei denen Angreifer unbefugt auf Computersysteme zugegriffen und persönliche Daten gestohlen hatten. Betroffen waren neben öffentlich zugänglichen Anwendungen auch interne Verwaltungssysteme für Mitarbeiter und Programme zur Auswertung von Unternehmensdaten. Bei einigen Angriffen gelangten dort gespeicherte Informationen nach außen. Nach Angaben der Sicherheitsorganisation wurden unterschiedliche Schwachstellen und Angriffsmethoden ausgenutzt.
Am 5. November warnte auch das japanische Nationale Cybersicherheitsbüro vor Angriffen auf Unternehmen unterschiedlicher Größe. Nach Einschätzung der Behörde nutzen Angreifer wahrscheinlich künstliche Intelligenz, um zahlreiche öffentlich erreichbare Websites nach Sicherheitslücken zu durchsuchen und anschließend persönliche Daten zu stehlen.
Bei mehreren untersuchten Fällen spielten unzureichend geschützte Smartphone-Anwendungen, falsch konfigurierte Websites und veraltete Software eine Rolle. Die Behörde stellte außerdem fest, dass Angreifer offenbar mehrere Sicherheitsprobleme miteinander kombinierten, die bei früheren Überprüfungen einzeln noch als vergleichsweise geringes Risiko eingestuft worden waren. Die Regierung forderte Unternehmen deshalb auf, ihre Websites und Smartphone-Anwendungen zu überprüfen und bekannte Sicherheitslücken zu schließen.