Bei Untersuchungen des japanischen National Institute of Information and Communications Technology (NICT) von internetfähigen Geräten wurden im Jahr 2025 mehr als 170.000 Fälle von unsicheren IDs und Passwörtern gefunden.
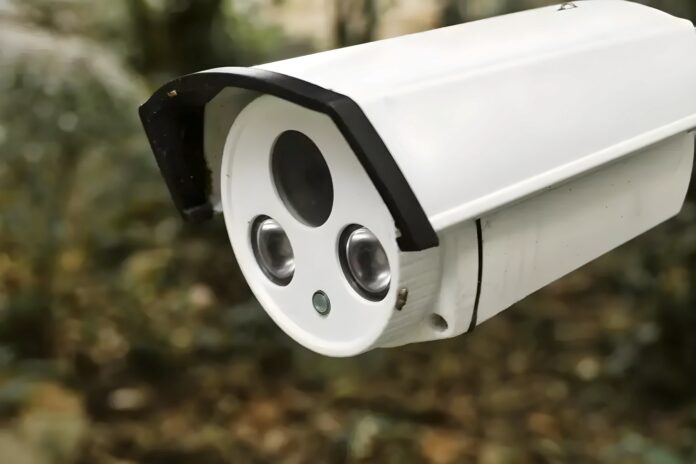
Es besteht die Gefahr, dass über solche Sicherheitslücken beispielsweise Geräte für Cyberangriffe missbraucht werden oder auf Überwachungskameras zugegriffen werden kann. Experten rufen daher Konsumenten zur Überprüfung und Änderung von Passwörtern auf und fordern gleichzeitig bessere Sicherheitsstandards von Herstellern.
Monatliche Sicherheitsprüfung
Seit April 2019 führt das Institut das Programm „NOTICE“ durch, das auf die Überprüfung der Sicherheitslücken internetfähiger Geräte abzielt. Relevant sind hier beispielsweise Überwachungskameras, Router und Fernsehgeräte.
Das Forschungsinstitut, welches dem Ministerium für Innere Angelegenheiten und Kommunikation untersteht, geht dabei folgendermaßen vor: Die IP-Adressen von Millionen von Geräten werden auf leicht zu erratende Kombinationen von Benutzernamen und Passwörtern getestet. Bei erfolgreichem Zugriff werden die Besitzer über ihren Provider informiert.
Deutlicher Anstieg der entdeckten Schwachstellen
Im Verlauf von 2019 hatte das Institut weniger als 5.000 Geräte mit Schwachstellen identifiziert. Im Jahr 2025 scheinen die Fälle von Sicherheitsmängeln mit über 170.000 identifizierten Geräten rasant angestiegen zu sein.
Das ist allerdings darauf zurückzuführen, dass Grundlagen und Reichweite des Projekts massiv ausgedehnt wurden. Während 2019 maximal 40 Provider beteiligt waren und lediglich 100 Kombinationen von Passwörtern und Benutzernamen getestet wurden, waren 2025 circa 100 Provider beteiligt und die Zahl der getesteten Kombinationen hatte sich auf circa 600 erhöht.
Unter den identifizierten Problemfällen lagen auffällig oft Router, die circa 50 Prozent der Geräte ausmachten, die ein Sicherheitsrisiko darstellten. Das liegt in vielen Fällen daran, dass werkseitig voreingestellte Standardpasswörter unverändert von Benutzern weiterverwendet wurden.
Kamera-Hacking in Betreuungseinrichtungen
Ein besonders gravierender Vorfall wurde im Oktober 2025 im Zusammenhang mit Überwachungskameras bekannt: Das Ministerium für Bildung, Kultur, Sport, Wissenschaft und Technologie (MEXT) teilte mit, dass Kameras in japanischen Betreuungseinrichtungen gehackt worden seien.
Unbefugte hatten sich Zugang zu Aufnahmen der Kameras verschafft, in denen sowohl Mitarbeiter als auch Kinder zu sehen waren. Das Ministerium sprach daraufhin eine ausdrückliche Warnung zu entsprechenden Sicherheitsrisiken aus.
Sicherheitszertifikat für internetfähige Geräte
Angesichts der großen Zahl unsicherer Geräte verstärkt die Regierung ihre Bemühungen um mehr Sicherheit für Benutzer gewährleisten zu können. Das Ministerium für Wirtschaft und Industrie (METI) und die Information-technology Promotion Agency (IPA) führten deswegen im März 2025 das Zertifizierungssystem „JC-STAR“ (Japan Cyber-Security Technical Assessment Requirements) ein.
Die Zertifizierung erfolgt nach einem vierstufigen Bewertungssystem. Um die Vorgaben für Level 1 zu erfüllen, müssen grundlegende Sicherheitsmaßnahmen vorliegen, darunter zum Beispiel sichere und individuelle Passwortvergabe über die Werkseinstellungen. Ab Level 2 kommen je nach Produktkategorie weitere Vorgaben hinzu.
Zertifikate über Level 3 und 4 kommen für Geräte infrage, die beispielsweise kritische Rollen in der Infrastruktur oder in Ministerien erfüllen müssen. Diese Bewertungen werden nur nach Kontrolle durch unabhängige Prüfinstitutionen vergeben.