Ein Bericht des japanischen Rechnungshofs hat erhebliche Mängel bei den IT-Sicherheitsverträgen staatlicher Institutionen aufgedeckt. Rund 80 Prozent der überprüften Vereinbarungen mit externen Dienstleistern erfüllten nicht die vorgeschriebenen Standards. Experten befürchten dadurch Verzögerungen bei der Reaktion auf Cyberangriffe und ein erhöhtes Risiko durch unsichere Auftragnehmer.
Die Untersuchung bezog sich auf die Jahre 2021 bis 2023 und umfasste 1.351 Verträge verschiedener Behörden. In 1.119 Fällen stellte der Rechnungshof fest, dass Vorgaben unvollständig umgesetzt waren. Vor allem fehlten konkrete Regelungen, wie die Auftraggeber die Vertragserfüllung überwachen können. Ohne solche Kontrollen ist eine wirksame Aufsicht kaum möglich.
546 Sicherheitsverträge haben Mängel
Nach den geltenden gesetzlichen Vorgaben müssen Sicherheitsverträgen sieben zentrale Punkte abdecken. Dazu zählen Anforderungen an die Informationssicherheit, Regelungen für den Umgang mit schwerwiegenden Vorfällen sowie das Verbot einer zweckfremden Nutzung. Trotzdem wiesen 546 der untersuchten Fälle keine Angaben dazu auf, wie die Behörden selbst die Arbeit der Auftragnehmer kontrollieren können.
Bei einer zusätzlichen Überprüfung von 356 Systemen in 40 Institutionen zeigte sich außerdem, dass 15 Prozent unsachgemäß verwaltet wurden. Dazu gehörte auch die mehrfache Verwendung identischer Passwörter. Der Rechnungshof warnte, dass solche Schwachstellen bei einem gezielten Angriff zu großflächigen Störungen führen können.
Zuständigkeit der Digitalagentur
Die japanische Digitalagentur ist für die Registrierung aller staatlichen Systeme verantwortlich. Dabei werden Planungsunterlagen und Spezifikationen zentral erfasst. Laut Rechnungshof waren gerade nicht registrierte Systeme häufig unzureichend geschützt. Die Behörde kündigte an, verstärkt auf eine vollständige Registrierung zu drängen.
Japanische Behörden und öffentliche Einrichtungen waren in den vergangenen Jahren mehrfach Ziel von Cyberangriffen. 2023 kam es beim Kinki-Regionalbüro des Ministeriums für Land, Infrastruktur, Verkehr und Tourismus zu Ausfällen bei 261 Überwachungskameras für Flüsse. Spuren deuteten auf einen unbefugten Zugriff hin, die vollständige Wiederherstellung zog sich über Monate hin.
Im Jahr 2022 wurde das Osaka Acute and General Medical Center Opfer eines Ransomware-Angriffs, der über den IT-Dienstleister eines Zulieferers erfolgte. Die elektronischen Patientenakten waren nicht mehr zugänglich, die Klinik musste den Betrieb der Notaufnahme zeitweise einstellen.
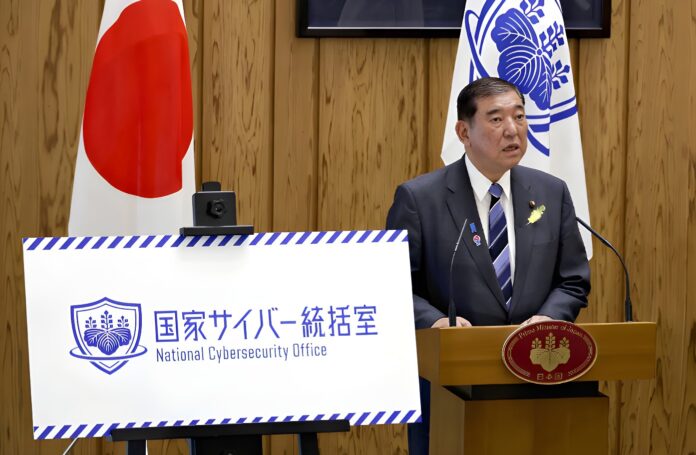
Die Enthüllungen fallen in eine Phase, in der die Regierung die Cybersicherheit verstärkt in den Mittelpunkt rückt. Premierminister Shigeru Ishiba stellte am 1. Juli die Nationale Cybersicherheitszentrale vor, die künftig als Koordinationsstelle für staatliche Abwehrmaßnahmen dienen soll. Der Bericht des Rechnungshofs erhöht den Druck auf die Regierung, die bestehenden Sicherheitsstandards konsequenter umzusetzen.
Cyberangriffe sind in Japan eine zunehmende Bedrohung
Die Zahl der Verdachtsfälle auf Cyberangriffe gegen staatliche Einrichtungen und wichtige Infrastrukturen lag im Geschäftsjahr 2024 bei 238. Das entspricht einer Steigerung auf fast das Sechsfache gegenüber 2021.
Die neue Cybersicherheitszentrale erklärte, man nehme die Hinweise des Rechnungshofs ernst und werde Verbesserungen einleiten. Ziel sei es, durch eine engere Koordination schneller auf Angriffe reagieren und Sicherheitslücken schließen zu können.