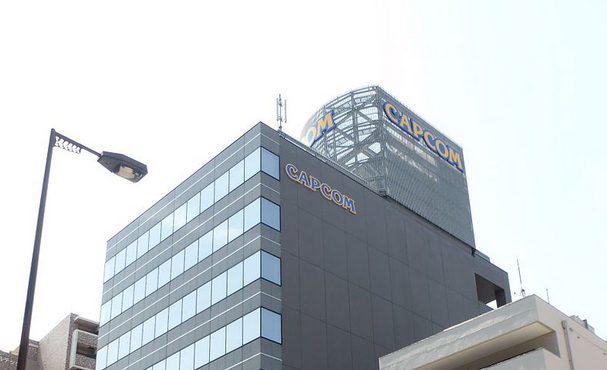
Eine Gruppe von Cyberkriminellen, die sich „Ragnar Locker“ nennt, macht sich für einen Randsomware-Angriff (zu Deutsch: Erpressungssoftware-Angriff) auf das japanische Unternehmen Capcom Co. verantwortlich, einen großen Videospielentwickler.
Die Gruppe sagte in einer Erklärung, die am 9. November auf ihrer Website veröffentlicht wurde, dass sie sich mit vertraulichen Firmeninformationen aus dem Angriff davongemacht habe.
Forderung von 8,84 Millionen Euro
Die Erpresser verlangen Lösegeld in Höhe von 1,1 Milliarden Yen (8,84 Millionen Euro) von dem in Osaka ansässigen Unternehmen. Capcom gab am 4. November bekannt, dass es seine Unternehmensnetzwerke in den frühen Morgenstunden des 2. November wegen eines durch unbefugten Zugriff verursachten Systemfehlers vorübergehend abgeschaltet habe.
Quellen zufolge wurde ein Teil der Server und Computer des Unternehmens mit Ransomware infiziert, und die Daten wurden anschließend verschlüsselt, was das Unternehmen zwang, den Betrieb vorübergehend einzustellen.
Ein Unternehmensvertreter lehnte es ab, Einzelheiten zu nennen, da eine Untersuchung im Gange ist. „Wir arbeiten daran, die Auswirkungen so gering wie möglich zu halten“, sagte der Vertreter.
Cyberkriminelle Gruppen, die Lösegeld-Attacken wie Ragnar Locker einsetzen, hacken sich in die Netzwerke von Unternehmen und Organisationen ein und stehlen sensible Informationen. Dann benutzen sie die erfassten Daten als Druckmittel, um zu versuchen, das Opfer zur Zahlung eines Lösegelds zu erpressen. Beispielsweise drohen sie damit, die Daten online freizugeben.
Ein Terabyte an Daten geklaut
Ragnar Locker behauptete in seiner Erklärung, dass es etwa ein Terabyte an Daten, einschließlich sensibler Informationen, von der Firma heruntergeladen habe, bevor es den Server von Capcom verschlüsselte.
Zu den gestohlenen Informationen gehörten die persönlichen Daten der Kunden und Mitarbeiter, Informationen über die Geschäftstätigkeit des Unternehmens und Geheimhaltungsverträge, sagte die kriminelle Gruppe.
Ragnar Locker verlangt eine Antwort von Capcom bis 8 Uhr morgens am 11. November. Dieselbe Gruppe hat bereits andere Unternehmen, darunter ein großes Produktionsunternehmen, wegen sensibler Informationen, die die Gruppe stehlen konnte, erpresst.
Auch Mitsubishi Electric wurde dieses Jahr bereits Opfer eines Cyberangriffs.
Der Angriff auf Capcom wurde bekannt, nachdem eine anonyme Person im Ausland, die sich als Sicherheitsforscher ausgab, den Bruch aufdeckte. „Ich habe den Virus eingefangen, der anscheinend bei dem Cyberangriff verwendet wurde und habe einen Erpresserbrief und geheime Informationen gefunden“, sagte der Forscher.
Die Person lehnte es jedoch ab, Einzelheiten zu nennen, z.B. wie sie den Virus identifizierte, bevor sich die Gruppe für Cyberkriminalität verantwortlich erklärte. Lösegeld-Angriffe kommen häufig vor, aber nur selten werden Einzelheiten der Erpressung so offengelegt.